
ইতিহাসের সবচেয়ে বড় ও ভয়াবহ ১০টি সাইবার অ্যাটাক: যা বিশ্বকে অচল করে দিয়েছিল
একবিংশ শতাব্দীতে যুদ্ধের ময়দান মাটি, সাগর আর আকাশ ছাড়িয়ে প্রবেশ করেছে এক অদৃশ্য জগতে—যার নাম সাইবার স্পেস। কোনো গুলি না ছুড়ে, কোনো বোমা না ফেলে কেবল কিবোর্ডের কয়েকটি কোডের কমান্ডে পুরো একটি দেশের পারমাণবিক চুল্লি ধ্বংস করে দেওয়া, তেলের পাইপলাইন বন্ধ করে জাতীয় জ্বালানি সরবরাহ স্থবির করে দেওয়া কিংবা কেন্দ্রীয় ব্যাংকের রিজার্ভ থেকে কোটি কোটি ডলার গায়েব করে দেওয়া আজ আর কোনো হলিউডি থ্রিলার নয়। ইন্টারনেটের সাথে যুক্ত আধুনিক সভ্যতা যতটা গতিশীল হয়েছে, সাইবার অপরাধী ও রাষ্ট্রীয় মদদপুষ্ট হ্যাকারদের কাছে ঠিক ততটাই অরক্ষিত হয়ে পড়েছে।
ইতিহাসের পাতায় এমন কিছু বিধ্বংসী সাইবার হামলা সংঘটিত হয়েছে, যা বিশ্ব অর্থনীতিকে বিলিয়ন বিলিয়ন ডলারের ক্ষতির মুখে ফেলেছে এবং বদলে দিয়েছে বৈশ্বিক নিরাপত্তার চিরচেনা সমীকরণ। মার্কিন যুক্তরাষ্ট্র ও ইসরায়েলের গোপন সাইবার অস্ত্র স্টাক্সনেট থেকে শুরু করে এনএইচএস ও বহুজাতিক কোম্পানিকে স্তব্ধ করা ওয়ানাক্রাই এবং নটপেটিয়া র্যানসমওয়্যার, আর বিশ্বজুড়ে তোলপাড় সৃষ্টি করা বাংলাদেশ ব্যাংকের রিজার্ভ চুরি—মানব ইতিহাসের সবচেয়ে বড়, কুখ্যাত ও সুদূরপ্রসারী ১০টি সাইবার আক্রমণের বিস্তারিত বিশ্লেষণ ও পেছনের ইতিবৃত্ত নিচে বিশদভাবে তুলে ধরা হলো।
ইতিহাসের শীর্ষ ১০টি সাইবার অ্যাটাক: ক্ষয়ক্ষতি ও প্রভাবের পূর্ণাঙ্গ রূপরেখা
আক্রমণের সাল, লক্ষ্যবস্তু, ব্যবহৃত ম্যালওয়্যার এবং আর্থিক ও কৌশলগত ক্ষতির গভীরতার ভিত্তিতে ইতিহাসের শীর্ষ ১০টি সাইবার আক্রমণের রূপরেখা নিচে প্রদর্শিত হলো:
১. স্টাক্সনেট (Stuxnet, ২০১০: অপারেশন অলিম্পিক গেমস)
সাইবার যুদ্ধের ইতিহাসে প্রথম খাঁটি ও স্বয়ংসম্পূর্ণ ‘ডিজিটাল অস্ত্র’ বা সাইবার মিসাইল হিসেবে গণ্য করা হয় স্টাক্সনেট (Stuxnet)-কে। ২০১০ সালে আবিষ্কৃত এই ম্যালওয়্যারটি কোনো সাধারণ কম্পিউটার ডেটা চুরি করার জন্য তৈরি করা হয়নি; বরং এর উদ্দেশ্য ছিল বাস্তব পৃথিবীর একটি অত্যন্ত সুরক্ষিত পারমাণবিক ফ্যাসিলিটি সশরীরে ধ্বংস করে দেওয়া। মার্কিন গোয়েন্দা সংস্থা সিআইএ এবং ইসরায়েলের মোসাদের যৌথ উদ্যোগে ‘অপারেশন অলিম্পিক গেমস’ কোডনামে এটি তৈরি করা হয়েছিল বলে আন্তর্জাতিকভাবে স্বীকৃত।
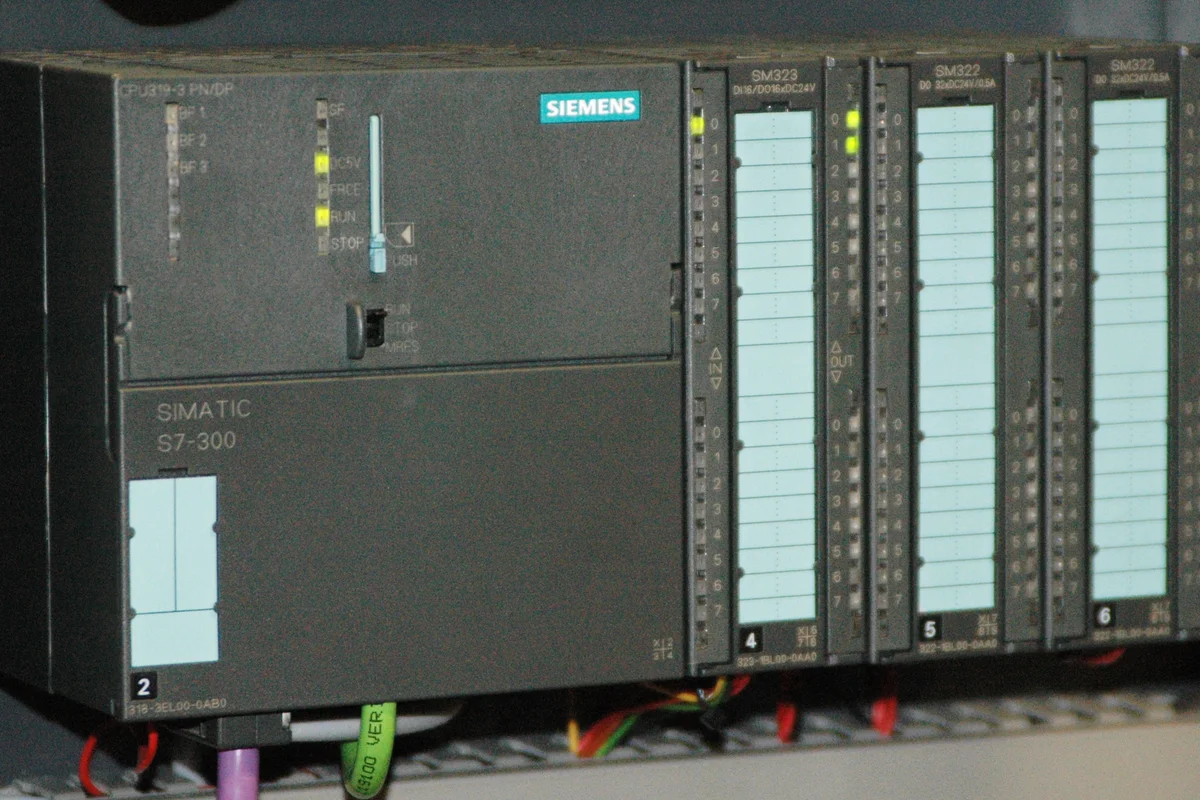
ইরানের নাতানজ ইউরেনিয়াম সমৃদ্ধকরণ কেন্দ্রটি ছিল ইন্টারনেটের সাথে সম্পূর্ণ বিচ্ছিন্ন একটি ‘এয়ার-গ্যাপড’ সুরক্ষিত স্থাপনা। একটি সংক্রামিত ইউএসবি ড্রাইভের মাধ্যমে কোনো অজ্ঞাত এজেন্টের মাধ্যমে স্টাক্সনেট সেখানকার নেটওয়ার্কে ঢুকিয়ে দেওয়া হয়। ম্যালওয়্যারটি অত্যন্ত চতুরতার সাথে সিমেন্সের প্রোগ্রামেবল লজিক কন্ট্রোলারের (PLC) নিয়ন্ত্রণ নিয়ে নেয়। এটি পারমাণবিক সেন্ট্রিফিউজগুলোকে তাদের নিরাপদ গতির চেয়ে বহুগুণ বেশি গতিতে ঘুরিয়ে ভেতরের ঘূর্ণায়মান রোটরগুলো ভেঙে চুরমার করে দেয়, অথচ কন্ট্রোল রুমের মনিটরে কম্পিউটার অপারেটরদের দেখাচ্ছিল সবকিছু একদম স্বাভাবিক চলছে! এই একক সাইবার হামলায় ইরানের প্রায় ১,০০০টি সেন্ট্রিফিউজ পুরোপুরি ধ্বংস হয়ে যায় এবং তাদের পারমাণবিক কর্মসূচি কয়েক বছর পিছিয়ে পড়ে। বিশ্বের শীর্ষ গোয়েন্দা সংস্থাগুলোর তৈরি এই ডিজিটাল অস্ত্রটি সামরিক বিজ্ঞানে সাইবার ওয়ারফেয়ারের যুগ উন্মোচন করে।
২. ওয়ানাক্রাই র্যানসমওয়্যার (WannaCry Ransomware, ২০১৭)
২০১৭ সালের মে মাসে পৃথিবীর ১৫০টিরও বেশি দেশের লাখ লাখ কম্পিউটার স্ক্রিনে হঠাৎ লাল রঙের একটি আতঙ্কজনক পপ-আপ ভেসে ওঠে: “Ooops, your files are encrypted!”। ইন্টারনেটের ইতিহাসে সবচেয়ে দ্রুত ছড়ানো ও বিধ্বংসী ক্রিপ্টো-ওয়ার্মটির নাম ছিল ওয়ানাক্রাই (WannaCry)।
ওয়ানাক্রাই ড্রোভ হয়েছিল মার্কিন জাতীয় নিরাপত্তা সংস্থা (NSA)-র চুরি যাওয়া সাইবার অস্ত্র ‘ইটারনালব্লু’ (EternalBlue) এক্সপ্লয়েটের সাহায্যে, যা মাইক্রোসফট উইন্ডোজের সার্ভার মেসেজ ব্লক (SMB) প্রোটোকলের একটি ত্রুটি কাজে লাগায়। মাত্র কয়েক ঘণ্টার মধ্যে এটি বিশ্বের ২ লাখেরও বেশি কম্পিউটার আক্রান্ত করে সব ফাইল এনক্রিপ্ট করে এবং ফাইল ছাড়ানোর জন্য বিটকয়েনে মুক্তিপণ দাবি করে। ব্রিটেনের জাতীয় স্বাস্থ্যসেবা (NHS) এই হামলায় মারাত্মকভাবে পঙ্গু হয়ে পড়ে; হাসপাতালের জরুরি অপারেশন বাতিল হয়, ডাক্তাররা রোগীর ফাইলে প্রবেশ করতে পারেননি এবং অ্যাম্বুলেন্স পথ পরিবর্তন করতে বাধ্য হয়। অবশেষে ব্রিটিশ গবেষক মার্কাস হাচিন্স ম্যালওয়্যারটির কোডে একটি লুকানো ‘কিল সুইচ’ ডোমেন আবিষ্কার করে তা রেজিস্টার করার মাধ্যমে এই দানবীয় সংক্রমণের ইতি টানেন। এই হামলায় আনুমানিক ৪ বিলিয়ন ডলারের বৈশ্বিক ক্ষতি সাধিত হয়।
৩. নটপেটিয়া (NotPetya, ২০১৭: ইতিহাসের সবচেয়ে ব্যয়বহুল সাইবার আক্রমণ)
হোয়াইট হাউস ও আন্তর্জাতিক সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, মানব ইতিহাসের সবচেয়ে ব্যয়বহুল ও অর্থনৈতিকভাবে বিধ্বংসী একক সাইবার হামলার নাম নটপেটিয়া (NotPetya)। ২০১৭ সালের জুন মাসে ইউক্রেনের একটি বহুল ব্যবহৃত অ্যাকাউন্টিং সফটওয়্যার (M.E.Doc)-এর আপডেটের ভেতর ম্যালিসিয়াস কোড ঢুকিয়ে এই আক্রমণ শুরু করা হয়েছিল। রুশ সামরিক গোয়েন্দা সংস্থা জিআরইউ (GRU)-র হ্যাকার গ্রুপ ‘স্যান্ডওয়ার্ম’ এই হামলার নেপথ্যে ছিল বলে আনুষ্ঠানিকভাবে অভিযুক্ত করা হয়।
বাহ্যিকভাবে একে সাধারণ র্যানসমওয়্যার মনে হলেও প্রকৃতপক্ষে এটি ছিল একটি খাঁটি ‘ওয়াইপার’ (Wiper)—যার মূল উদ্দেশ্য ছিল কোনো মুক্তিপণ নেওয়া নয়, বরং কম্পিউটারের হার্ডড্রাইভের মাস্টার বুট রেকর্ড চিরতরে ধ্বংস করে দেওয়া। ইউক্রেনের ব্যাংক, বিদ্যুৎ কেন্দ্র, বিমানবন্দর ও চেরনোবিল পারমাণবিক পর্যবেক্ষণ কেন্দ্র আক্রান্ত হওয়ার পর এটি দাবানলের মতো বিশ্বজুড়ে বহুজাতিক কোম্পানিগুলোর করপোরেট নেটওয়ার্কে ছড়িয়ে পড়ে। বিশ্বের বৃহত্তম শিপিং কোম্পানি মায়ের্স্ক (Maersk)-এর ৭৬টি আন্তর্জাতিক বন্দরের কার্যক্রম পুরোপুরি স্তব্ধ হয়ে যায়। এছাড়া গ্লোবাল কুরিয়ার ফেডএক্স (টিএনটি এক্সপ্রেস), ফার্মাসিউটিক্যাল জায়ান্ট মের্ক এবং ফরাসি বহুজাতিক সেন্ট-গোবেইন ভয়াবহ বিপর্যয়ের মুখে পড়ে। নটপেটিয়ার কারণে বিশ্ব অর্থনীতিতে মোট ক্ষতির পরিমাণ ছাড়িয়ে যায় ১০ বিলিয়ন মার্কিন ডলার।
৪. সোলারউইন্ডস সাপ্লাই চেইন হ্যাক (SolarWinds Sunburst, ২০২০)
আধুনিক সাইবার গুপ্তচরবৃত্তির ইতিহাসে সবচেয়ে দুঃসাহসিক ও গভীর অনুপ্রবেশের ঘটনা হলো সোলারউইন্ডস সাপ্লাই চেইন হ্যাক (SolarWinds Hack), যা সাইবার জগতে সানবার্স্ট (Sunburst) নামে পরিচিত। ২০২০ সালের ডিসেম্বরে সাইবার সিকিউরিটি ফার্ম ফায়ারআই (FireEye) প্রথম এটি শনাক্ত করে।
হ্যাকাররা কোনো সরাসরি সিস্টেমে আক্রমণ না করে টেক্সাসভিত্তিক বিখ্যাত আইটি ম্যানেজমেন্ট প্রতিষ্ঠান সোলারউইন্ডসের নেটওয়ার্কে গোপনে ঢোকে। সেখানে তাদের অত্যন্ত জনপ্রিয় ‘অরিয়ন’ (Orion) সফটওয়্যারের নিয়মিত সফটওয়্যার আপডেটের সোর্স কোডে একটি গোপন ব্যাকডোর ঢুকিয়ে দেয়। এর ফলে সোলারউইন্ডসের তৈরি সম্পূর্ণ বৈধ ডিজিটাল সিগনেচারযুক্ত আপডেটের মাধ্যমে স্বয়ংক্রিয়ভাবে ম্যালওয়্যারটি পৌঁছে যায় বিশ্বজুড়ে ১৮,০০০ শীর্ষ সংবেদনশীল প্রতিষ্ঠানে। এর মধ্যে ছিল মার্কিন অর্থ মন্ত্রণালয়, বিচার বিভাগ, হোমল্যান্ড সিকিউরিটি, এমনকি পারমাণবিক অস্ত্র তদারকিকারী ন্যাশনাল নিউক্লিয়ার সিকিউরিটি অ্যাডমিনিস্ট্রেশন (NNSA) এবং মাইক্রোসফটের মতো টেক জায়ান্ট। হ্যাকাররা টানা ৯ মাস কোনো ধরনের সন্দেহ ছাড়াই বিশ্বের সবচেয়ে ক্ষমতাধর সরকারি গোপন ইমেইল ও নথি পড়েছিল।
৫. কলোনিয়াল পাইপলাইন র্যানসমওয়্যার (Colonial Pipeline Cyberattack, ২০২১)
সাইবার আক্রমণ কীভাবে সাধারণ মানুষের দৈনন্দিন জীবন ও পুরো দেশের জ্বালানি নিরাপত্তাকে কয়েক ঘণ্টার মধ্যে স্থবির করে দিতে পারে, তার জলজ্যান্ত প্রমাণ হলো কলোনিয়াল পাইপলাইন আক্রমণ (Colonial Pipeline Attack)। ২০২১ সালের মে মাসে রাশিয়ান হ্যাকার গ্রুপ ‘ডার্কসাইড’ (DarkSide) এই আক্রমণ পরিচালনা করে।
কলোনিয়াল পাইপলাইন ছিল টেক্সাস থেকে নিউইয়র্ক পর্যন্ত ৫,৫০০ মাইলের এক সুবিশাল তেল পাইপলাইন নেটওয়ার্ক, যা মার্কিন যুক্তরাষ্ট্রের পূর্ব উপকূলের ৪৫ শতাংশ পেট্রোল, ডিজেল ও জেট ফুয়েল সরবরাহ করত। হ্যাকাররা ডার্ক ওয়েবে ফাঁস হওয়া একটি পুরনো ভিপিএন (VPN) অ্যাকাউন্টের সাধারণ পাসওয়ার্ড ব্যবহার করে তাদের বিলিং নেটওয়ার্কে ঢুকে র্যানসমওয়্যার ছড়িয়ে দেয়। নিরাপত্তার স্বার্থে কর্তৃপক্ষ পুরো পাইপলাইন নেটওয়ার্ক বন্ধ করে দিতে বাধ্য হয়। এর ফলে আমেরিকার ১৭টি অঙ্গরাজ্যে জরুরি অবস্থা জারি করা হয়; গ্যাস স্টেশনে দীর্ঘ লাইন পড়ে যায় এবং তেলের চরম সংকট দেখা দেয়। পরিস্থিতির ভয়াবহতায় কলোনিয়াল পাইপলাইন কর্তৃপক্ষ হ্যাকারদের ৭৫ বিটকয়েন (তখন প্রায় ৪.৪ মিলিয়ন ডলার) মুক্তিপণ প্রদান করে, যার বড় অংশ পরবর্তীতে এফবিআই তাদের বিটকয়েন ওয়ালেট ট্রেস করে উদ্ধার করেছিল।
৬. ইয়াহু মেগা ডেটা ব্রিচ (Yahoo Data Breach, ২০১৩-২০১৪)
ব্যক্তিগত তথ্য চুরির দিক থেকে ইন্টারনেটের ইতিহাসে সর্বকালের সর্ববৃহৎ ডেটা চুরির ঘটনা হলো ইয়াহু ডেটা ব্রিচ (Yahoo Data Breach)। ২০১৩ সালের আগস্টে এবং ২০১৪ সালের শেষের দিকে দুটি পৃথক মারাত্মক আক্রমণের শিকার হয় তখনকার অন্যতম জনপ্রিয় ওয়েব পোর্টাল ইয়াহু।
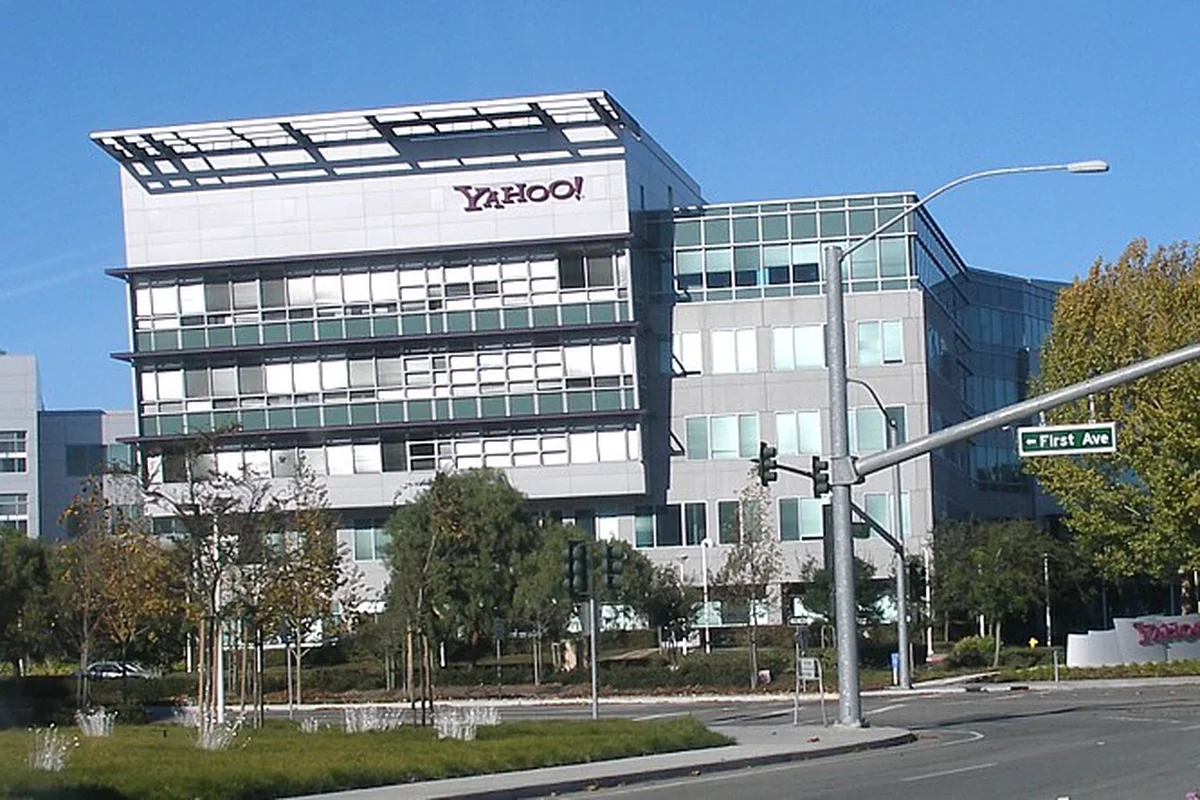
প্রথমে ইয়াহু দাবি করেছিল ৫০ কোটি ব্যবহারকারীর তথ্য চুরি হয়েছে। কিন্তু ২০১৬ ও ২০১৭ সালে পূর্ণাঙ্গ ফরেনসিক তদন্তের পর নিশ্চিত হওয়া যায় যে, ইয়াহুর বিদ্যমান সবকটি অর্থাৎ মোট ৩০০ কোটি (৩ বিলিয়ন) অ্যাকাউন্টের তথ্য সম্পূর্ণ চুরি হয়ে গিয়েছিল! এর মধ্যে ব্যবহারকারীদের পুরো নাম, ইমেইল অ্যাড্রেস, ফোন নম্বর, জন্মতারিখ, পাসওয়ার্ডের হ্যাশ এবং গোপন নিরাপত্তা প্রশ্ন-উত্তর অন্তর্ভুক্ত ছিল। এই মহাবিপর্যয়ের ফলে ভেরাইজন যখন ইয়াহুকে কিনে নেয়, তখন ইয়াহুর ক্রয়মূল্য ৩৫০ মিলিয়ন ডলার কমিয়ে দেওয়া হয়েছিল এবং ইয়াহু চিরতরে তার বিশ্বাসযোগ্যতা হারিয়ে প্রযুক্তি দুনিয়া থেকে ছিটকে পড়ে।
৭. বাংলাদেশ ব্যাংক সাইবার ডাকাতি (Bangladesh Bank Cyber Heist, ২০১৬)
আন্তর্জাতিক ব্যাংকিং ও আর্থিক ব্যবস্থার ইতিহাসে সবচেয়ে দুঃসাহসিক ও নিখুঁত সাইবার ডাকাতির ঘটনা হলো ২০১৬ সালের ৪ ফেব্রুয়ারির বাংলাদেশ ব্যাংক রিজার্ভ চুরি। উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট কুখ্যাত হ্যাকার সিন্ডিকেট লাজারাস গ্রুপ (Lazarus Group) এই অপারেশনের পেছনে ছিল বলে এফবিআই আনুষ্ঠানিকভাবে অভিযোগপত্র দেয়।
একটি ফিশিং ইমেইলের মাধ্যমে বাংলাদেশ ব্যাংকের সার্ভারে ঢোকা হ্যাকাররা অত্যন্ত ধূর্ততার সাথে তাদের সুইফট (SWIFT) মেসেজিং সিস্টেম এবং ব্যাংকের কনফার্মেশন প্রিন্টার হ্যাক করে। এরপর তারা মার্কিন যুক্তরাষ্ট্রের ফেডারেল রিজার্ভ ব্যাংক অব নিউইয়র্কে বাংলাদেশ ব্যাংকের অ্যাকাউন্ট থেকে প্রায় ১ বিলিয়ন (১০০ কোটি) মার্কিন ডলার ফিলিপাইন ও শ্রীলঙ্কার বিভিন্ন ভুয়া অ্যাকাউন্টে ট্রান্সফারের ৩৫টি নির্দেশনা পাঠায়। হ্যাকারদের একটি নির্দেশনায় ‘Foundation’ বানানে ভুল করে ‘Fandation’ টাইপ করায় সন্দেহ তৈরি হয় এবং অধিকাংশ লেনদেন স্থগিত হয়ে যায়। তবুও ৮১ মিলিয়ন মার্কিন ডলার ফিলিপাইনের আরসিবিসি (RCBC) ব্যাংকে চলে যায় এবং দ্রুত ক্যাসিনো ও মানি লন্ডারিং চ্যানেলের মাধ্যমে গায়েব হয়ে যায়। বিশ্বের সবচেয়ে সুরক্ষিত ব্যাংক ভল্ট ও ডিজিটাল আর্থিক নেটওয়ার্কের ফাঁকফোকর এই ঘটনায় বিশ্বমঞ্চে নগ্নভাবে উন্মোচিত হয়।
৮. প্লেস্টেশন নেটওয়ার্ক বিভ্রাট (Sony PlayStation Network Outage, ২০১১)
গেমিং ও বিনোদন জগতের সবচেয়ে কুখ্যাত সাইবার আক্রমণটি ঘটেছিল ২০১১ সালের এপ্রিলে টেক জায়ান্ট সনির ওপর। হ্যাকাররা তাদের সেন্ট্রাল প্লেস্টেশন নেটওয়ার্ক (PSN)-এ সফল অনুপ্রবেশ ঘটিয়ে বিশ্বজুড়ে সাড়ে সাত কোটিরও বেশি গেমারের ব্যক্তিগত তথ্য হাতিয়ে নেয়।
হ্যাকাররা ৭৭ মিলিয়ন ব্যবহারকারীর নাম, ঠিকানা, জন্মতারিখ, পাসওয়ার্ড এবং ১ কোটি ২০ লাখ ক্রেডিট কার্ড নম্বরের ডেটাবেজে প্রবেশ করে। সনি বাধ্য হয়ে টানা ২৩ দিন বিশ্বজুড়ে পুরো প্লেস্টেশন নেটওয়ার্ক সম্পূর্ণ বন্ধ রাখে। ইতিহাসে এটিই ছিল কোনো বড় কনজিউমার সার্ভিসের দীর্ঘতম পরিকল্পিত ব্ল্যাকআউট। এই ঘটনার ফলে সনির সরাসরি আর্থিক ক্ষতি হয়েছিল প্রায় ১৭১ মিলিয়ন মার্কিন ডলার এবং করপোরেট ক্লাউড অবকাঠামোর দুর্বলতা নিয়ে বিশ্বজুড়ে প্রচণ্ড আইনি ও নিয়ন্ত্রণমূলক তদন্ত শুরু হয়।
৯. ইকুইফ্যাক্স ডেটা ব্রিচ (Equifax Data Breach, ২০১৭)
মার্কিন যুক্তরাষ্ট্রের তিনটি শীর্ষ ক্রেডিট রেটিং এজেন্সির অন্যতম হলো ইকুইফ্যাক্স। ২০১৭ সালের মে থেকে জুলাইয়ের মধ্যে তাদের দুর্বল সিস্টেম হ্যাক করে ১৪ কোটি ৮০ লাখ (১৪৮ মিলিয়ন) আমেরিকান, ব্রিটিশ ও কানাডিয়ান নাগরিকের অতি গোপনীয় ব্যক্তিগত আর্থিক পরিচয় চুরি করা হয়।
এই আক্রমণের কারণটি ছিল অবিশ্বাস্য রকমের দায়িত্বজ্ঞানহীনতা। অ্যাপাচি স্ট্রাটস (Apache Struts) ফ্রেমওয়ার্কের একটি পরিচিত ত্রুটির সিকিউরিটি প্যাচ আগেই প্রকাশ করা হয়েছিল, কিন্তু ইকুইফ্যাক্সের আইটি টিম তাদের ওয়েব পোর্টালে সেই সিকিউরিটি আপডেটটি প্রয়োগ করেনি। হ্যাকাররা সেই পরিচিত ছিদ্রপথ দিয়ে ঢুকে ১৪ কোটিরও বেশি মানুষের সোশ্যাল সিকিউরিটি নম্বর (SSN), ড্রাইভিং লাইসেন্স নম্বর, ঠিকানা ও ক্রেডিট হিস্ট্রি চুরি করে নেয়। পুরো একটি প্রজন্মের নাগরিকদের পরিচয় চুরি ও আর্থিক প্রতারণার মারাত্মক ঝুঁকিতে ফেলার দায়ে ইকুইফ্যাক্সকে মার্কিন ফেডারেল ট্রেড কমিশন (FTC) রেকর্ড ৫৭৫ মিলিয়ন ডলার জরিমানা করে।
১০. অপারেশন অরোরা (Operation Aurora, ২০০৯-২০১০)
সিলিকন ভ্যালির টেক মহারথীদের লক্ষ্য করে পরিচালিত ইতিহাসের প্রথম বহুমাত্রিক অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) সাইবার গুপ্তচরবৃত্তির নাম অপারেশন অরোরা (Operation Aurora)। চীনের এল্ডারউড (Elderwood) হ্যাকার গ্রুপ এই আক্রমণের রূপকার ছিল বলে গবেষকরা প্রকাশ করেন।
২০০৯ সালে মাইক্রোসফট ইন্টারনেট এক্সপ্লোরারের জিরো-ডে ভালনারেবিলিটি ব্যবহার করে হ্যাকাররা গুগল, অ্যাডোবি, জুনিপার নেটওয়ার্কস এবং ইয়াহুসহ ২০টিরও বেশি টেক জায়ান্টের অভ্যন্তরীণ সোর্স কোড রিপোজিটরিতে সফল অনুপ্রবেশ ঘটায়। হ্যাকারদের মূল লক্ষ্য ছিল চীনা রাজনৈতিক ভিন্নমতাবলম্বীদের জিমেইল অ্যাকাউন্ট অ্যাক্সেস করা এবং সিলিকন ভ্যালির কোটি কোটি ডলারের মেধাস্বত্ব ও সোর্স কোড হাতিয়ে নেওয়া। ২০১০ সালের জানুয়ারিতে গুগল এই আক্রমণের বিরুদ্ধে প্রকাশ্যে মুখ খোলে এবং এর প্রতিবাদে চীনের মূল ভূখণ্ড থেকে তাদের সার্চ ইঞ্জিন সেবা সম্পূর্ণ প্রত্যাহার করে হংকংয়ে সরিয়ে নেয়। বিশ্বের শীর্ষ প্রভাবশালী টেক কোম্পানিগুলো এই ঘটনার পরই ক্লাউড সিকিউরিটি ও জিরো-ট্রাস্ট আর্কিটেকচার বাস্তবায়নে বাধ্য হয়।
ইতিহাসের শীর্ষ ১০টি সাইবার আক্রমণের তুলনামূলক পরিসংখ্যান
| হামলার নাম | সাল | প্রধান লক্ষ্যবস্তু | ব্যবহৃত ভেক্টর / প্রযুক্তি | আনুমানিক ক্ষয়ক্ষতি |
|---|---|---|---|---|
| Stuxnet | ২০১০ | ইরানের নাতানজ পারমাণবিক প্ল্যান্ট | Zero-Day এক্সপ্লয়েট ও পিএলসি ওভাররাইড | ১,০০০ সেন্ট্রিফিউজ ধ্বংস, পরমাণু কাজ স্তব্ধ |
| WannaCry | ২০১৭ | যুক্তরাজ্যের NHS ও বিশ্বব্যাপী ২০০K পিসি | EternalBlue ও SMB ভালনারেবিলিটি | $৪ বিলিয়ন, হাসপাতাল পরিষেবা অচল |
| NotPetya | ২০১৭ | ইউক্রেন, মায়ের্স্ক ও বহুজাতিক করপোরেট | সাপ্লাই চেইন হ্যাক ও MBR ডেটা ওয়াইপার | $১০+ বিলিয়ন, বন্দর ও লজিস্টিক স্তব্ধ |
| SolarWinds | ২০২০ | পেন্টাগন, ট্রেজারি ও ইউএস এজেন্সি | সফটওয়্যার আপডেট ব্যাকডোর (Sunburst) | অমূল্য জাতীয় সামরিক ও রাষ্ট্রীয় ইন্টেল লিক |
| Colonial Pipeline | ২০২১ | মার্কিন পূর্ব উপকূলের প্রধান জ্বালানি গ্রিড | ডার্কসাইড র্যানসমওয়্যার ও ভিপিএন ব্রিচ | ১৭ রাজ্যে জরুরি অবস্থা, তেল সংকট |
| Yahoo Data Breach | ২০১৩-১৪ | ইয়াহুর বৈশ্বিক ইউজার ডেটাবেজ | কুকি ফোরজিং ও সল্টবিহীন MD5 হ্যাশ হ্যাক | ৩০০ কোটি অ্যাকাউন্ট চুরি, $৩৫০M ভ্যালু লস |
| Bangladesh Bank | ২০১৬ | বাংলাদেশ ব্যাংক ও ফেড রিজার্ভ নিউইয়র্ক | ফিশিং, ম্যালওয়্যার ও সুইফট জালিয়াতি | $৮১ মিলিয়ন পাচার, আন্তর্জাতিক ব্যাংকিং তোলপাড় |
| PlayStation Network | ২০১১ | সনি পিএসএন গেমার নেটওয়ার্ক | এসকিউএল ইনজেকশন ও সার্ভার এক্সপ্লয়েট | ২৩ দিন শাটডাউন, ৭৭ মিলিয়ন ইউজার ক্ষতিগ্রস্ত |
| Equifax | ২০১৭ | আমেরিকান গ্রাহকদের ক্রেডিট হিস্ট্রি | অ্যাপাচি স্ট্রাটস আনপ্যাচড ভালনারেবিলিটি | ১৪৮ মিলিয়ন নাগরিকের SSN চুরি, $৫৭৫M ফাইন |
| Operation Aurora | ২০০৯ | গুগল, অ্যাডোবি ও সিলিকন ভ্যালি | ব্রাউজার জিরো-ডে ও স্পিয়ার ফিশিং | গুগলের চীন ত্যাগ, জিরো-ট্রাস্ট যুগের সূচনা |
সাইবার নিরাপত্তা ও অ্যাটাক সম্পর্কিত সাধারণ জিজ্ঞাসা (FAQ)
১. সাধারণ ভাইরাস এবং র্যানসমওয়্যারের (Ransomware) মধ্যে পার্থক্য কী?
সাধারণ কম্পিউটার ভাইরাস সাধারণত ফাইল ডিলিট করে কিংবা অপারেটিং সিস্টেম স্লো করে দেয়। কিন্তু র্যানসমওয়্যার হলো একটি বিশেষায়িত ডিজিটাল চাঁদাবাজ ম্যালওয়্যার। এটি কম্পিউটারের সব গুরুত্বপূর্ণ ফাইলকে অত্যন্ত শক্তিশালী ক্রিপ্টোগ্রাফিক অ্যালগরিদম দিয়ে এনক্রিপ্ট বা লক করে ফেলে এবং ফাইলগুলো ফেরত দেওয়ার শর্তে বিটকয়েন বা ক্রিপ্টোকারেন্সিতে মোটা অঙ্কের মুক্তিপণ দাবি করে।
২. জিরো-ডে ভালনারেবিলিটি (Zero-Day Vulnerability) কী?
জিরো-ডে হলো কোনো সফটওয়্যার বা অপারেটিং সিস্টেমের এমন একটি লুকানো সিকিউরিটি ত্রুটি, যা সফটওয়্যার নির্মাতারা নিজেরাও এখনও জানেন না। কিন্তু হ্যাকাররা তা আগে থেকেই আবিষ্কার করে গোপনে আক্রমণ চালাতে ব্যবহার করে। যেহেতু নির্মাতাদের কাছে এর কোনো সমাধান বা সিকিউরিটি প্যাচ থাকে না, তাই এই আক্রমণ প্রতিহত করা অত্যন্ত কঠিন।
৩. সাপ্লাই চেইন সাইবার আক্রমণ কীভাবে কাজ করে?
সাপ্লাই চেইন হ্যাক হলো এমন একটি পরোক্ষ আক্রমণ, যেখানে কোনো বড় প্রতিষ্ঠানকে সরাসরি আক্রমণ না করে তাদের ব্যবহৃত কোনো তৃতীয় পক্ষ বা বিশ্বাসযোগ্য সফটওয়্যার ভেন্ডরকে হ্যাক করা হয় (যেমন সোলারউইন্ডস বা নটপেটিয়া)। সেই সফটওয়্যারের নিয়মিত অফিসিয়াল আপডেটের সাথে ম্যালওয়্যার জুড়ে দেওয়া হয়, ফলে মূল প্রতিষ্ঠানের ফায়ারওয়াল কোনো বাধা ছাড়াই ম্যালওয়্যারটিকে ভেতরে ঢুকতে দেয়।
৪. এয়ার-গ্যাপড (Air-Gapped) কম্পিউটার কি শতভাগ সুরক্ষিত?
এয়ার-গ্যাপড সিস্টেম হলো এমন কম্পিউটার বা নেটওয়ার্ক যা ইন্টারনেট বা বাইরের কোনো নেটওয়ার্কের সাথে যুক্ত থাকে না। তাত্ত্বিকভাবে এটি অত্যন্ত সুরক্ষিত মনে হলেও সম্পূর্ণ অভেদ্য নয়। মানুষ বা কোনো কর্মচারীর পেনড্রাইভ (ইউএসবি), রেডিও ফ্রিকোয়েন্সি কিংবা ইলেকট্রোম্যাগনেটিক সিগন্যালের মাধ্যমে ক্ষতিকারক কোড ঢোকানো সম্ভব, যার নিখুঁত প্রমাণ ছিল স্টাক্সনেট আক্রমণ।
৫. ব্যক্তিগত পর্যায় থেকে সাইবার আক্রমণের ঝুঁকি এড়াতে কী করণীয়?
ব্যক্তিগত নিরাপত্তা নিশ্চিত করতে সর্বদা অপারেটিং সিস্টেম ও অ্যাপস নিয়মিত আপডেট রাখা উচিত, প্রতিটি অ্যাকাউন্টে শক্তিশালী ও ভিন্ন পাসওয়ার্ড ব্যবহার করা, দ্বি-স্তরীয় প্রমাণীকরণ বা টু-ফ্যাক্টর অথেনটিকেশন (2FA) চালু রাখা এবং অচেনা কোনো ইমেইল বা লিংকে ক্লিক করার ক্ষেত্রে সর্বোচ্চ সতর্কতা অবলম্বন করা জরুরি।

Comments are closed.